Die größten Cybersicherheitsbedrohungen des Jahres 2026 liegen auf der Hand
Veröffentlicht am 13. Oktober 2026 Last Updated on October 14, 2026
Da wir uns bereits in der Mitte des Monats der Cybersicherheit befinden, investieren Unternehmen weltweit Zeit in die Schulung ihrer Mitarbeiter, die Überprüfung ihrer Sicherheitsprogramme und die Stärkung bewährter Verfahren. Viele Sensibilisierungskampagnen konzentrieren sich auf bekannte Ratschläge wie das Vermeiden verdächtiger Links, das Erstellen sicherer Passwörter und das Erkennen offensichtlicher Phishing-Versuche. Diese Lektionen sind nach wie vor wichtig, doch oft wird dabei eine zunehmende Realität übersehen: Die effektivsten Angriffe sehen heutzutage überhaupt nicht verdächtig aus.
Sie sehen aus wie eine Teams-Nachricht von jemandem, der vorgibt, in der IT-Abteilung zu arbeiten. Sie sehen aus wie ein Anmeldebildschirm einer vertrauenswürdigen Marke. Sie sehen aus wie eine ganz normale Anfrage eines Kollegen, eines Helpdesk-Mitarbeiters oder eines Geschäftspartners. Immer häufiger erzielen Angreifer ihren Erfolg nicht durch das Ausnutzen von Sicherheitslücken, sondern durch das Ausnutzen von Vertrauen.
Unsere neu erschienene Bericht zur Bedrohungslage – 1. Halbjahr 2026 Dieses Muster wiederholte sich bei nahezu jedem wichtigen Bedrohungstrend, der in der ersten Hälfte des Jahres 2026 beobachtet wurde. Ob durch Phishing über Gerätecode, Betrugsmaschen mit vorgetäuschtem IT-Support, Angriffe auf die Software-Lieferkette oder auf der Blockchain gehostete Command-and-Control-Infrastrukturen – Angreifer finden Wege, sich in legitime Geschäftsaktivitäten einzuschleusen und sich innerhalb der Plattformen, Arbeitsabläufe und Identitäten zu verstecken, auf die sich Unternehmen täglich verlassen.
Für Sicherheitsverantwortliche bedeutet dies eine wichtige Veränderung. Die Herausforderung besteht nicht mehr nur darin, Angreifer am Eindringen zu hindern. Es geht vielmehr darum, zu erkennen, wann sich hinter etwas, das völlig normal erscheint, böswillige Aktivitäten verbergen. Und für die Mitarbeiter wird dadurch noch einmal deutlich, warum das Bewusstsein für Cybersicherheit nach wie vor eine der wichtigsten Verteidigungsstufen darstellt. In einer Welt, in der sich Angreifer zunehmend als vertrauenswürdige Personen, Dienste und Prozesse tarnen, kann ein kurzer Moment, in dem eine Anfrage überprüft wird, den Unterschied ausmachen zwischen der Abwehr eines Angriffs und dessen Ermöglichung.
Wichtigste Erkenntnisse aus dem Bericht
- Bei etwa 30% der überwachten Organisationen kam es zu mindestens einem Versuch, sich als IT-Support von Microsoft Teams auszugeben.
- Etwa einer von 990 externen Teams-Kontakten wies Anzeichen von Identitätsbetrug auf.
- Ontinue identified 10 confirmed device-code phishing compromises in a two-month period
- Mehr als 25% der bestätigten ClickFix-Befunde nutzten eine Blockchain-basierte Command-and-Control-Infrastruktur.
- Die Forscher stellten fest, dass 6.188 Verteilungsdomänen mit nur 158 Hosts für die Nutzlast in Verbindung standen, was die zunehmende Industrialisierung der Angreiferinfrastruktur verdeutlicht.
- Angreifer erreichen zunehmend eine größere Reichweite durch vertrauenswürdige Identitäten, legitime Plattformen, Automatisierung und ausgereifte kriminelle Ökosysteme
Vertrauen ist zur neuen Angriffsfläche geworden
Jahrelang konzentrierten sich Cybersicherheitsteams darauf, Angreifer daran zu hindern, in Netzwerke und Systeme einzudringen. Diese Herausforderung besteht zwar nach wie vor, doch viele der heute erfolgreichsten Angriffe beginnen nicht mit einer Sicherheitslücke. Sie beginnen mit einer Anmeldung, einem Gespräch oder einer scheinbar routinemäßigen geschäftlichen Interaktion.
In der ersten Hälfte des Jahres 2026 beobachtete Ontinue wiederholt Fälle, in denen Angreifer Vertrauensbeziehungen innerhalb von Organisationen ausnutzten. Angriffe, die auf Identitäten abzielten, dominierten weiterhin, wobei Techniken wie Device-Code-Phishing, Token-Diebstahl, das Sammeln von Anmeldedaten und Session-Hijacking effiziente Wege in Unternehmensumgebungen ermöglichten. Anstatt Endgeräte direkt zu kompromittieren, zielen Angreifer zunehmend auf die Authentifizierungsprozesse und Identitäten ab, auf die sich Unternehmen tagtäglich verlassen.
Gleichzeitig werden vertrauenswürdige Plattformen zunehmend als Infrastruktur für Angreifer missbraucht. Tools für die Zusammenarbeit, SaaS-Anwendungen, Cloud-Dienste, Software-Repositorys und sogar Blockchain-Netzwerke tauchen in modernen Angriffsketten auf. Diese Plattformen vermitteln Legitimität, Vertrautheit und ein gewisses Maß an eingebautem Vertrauen, das Angreifer nutzen können, um sich in den normalen Geschäftsbetrieb einzufügen.
Das hat zur Folge, dass die Grenze zwischen legitimen und böswilligen Aktivitäten immer mehr verschwimmt.
Social Engineering entwickelt sich ständig weiter
Eine der bemerkenswertesten Erkenntnisse des Berichts betrifft die anhaltende Zunahme von Social-Engineering-Angriffen über Microsoft Teams. Was einst als relativ nischenhafte Technik galt, ist in den von uns überwachten Umgebungen mittlerweile immer häufiger anzutreffen.
Etwa 30% der überwachten Organisationen waren im Berichtszeitraum von mindestens einem Versuch betroffen, sich als IT-Support auszugeben.
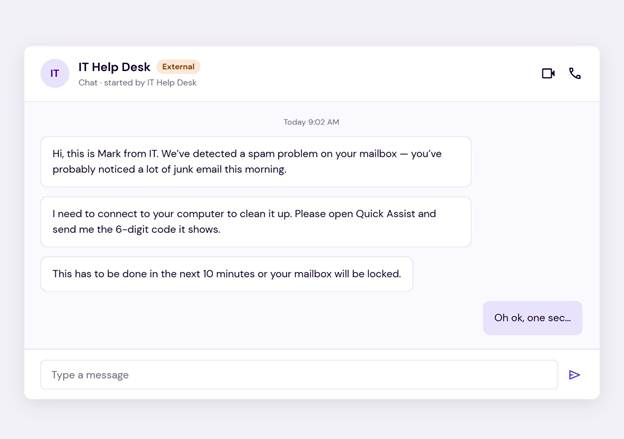
Diese Angriffe sind wirksam, weil sie sich eher das menschliche Verhalten zunutze machen als technische Schwachstellen.
Beispielsweise erhält ein Mitarbeiter eine Teams-Nachricht von jemandem, der vorgibt, aus der IT-Abteilung zu sein. Ihm wird mitgeteilt, dass ein Problem mit seinem Gerät, seinem Konto oder ein Sicherheitsrisiko vorliegt, das sofortige Maßnahmen erfordert. Der Angreifer wirkt hilfsbereit. Die Aufforderung erscheint plausibel. Die verwendeten Tools sind legitim. Schon bald hat der Mitarbeiter eine Fernzugriffssitzung gestartet, eine vertrauenswürdige Support-Anwendung installiert oder einen vom Angreifer bereitgestellten Befehl ausgeführt.
Was diese Angriffe besonders schwierig macht, ist die Tatsache, dass sie nicht den klassischen Phishing-Kampagnen ähneln, auf deren Erkennung viele Mitarbeiter geschult wurden. Es gibt keine offensichtlich bösartigen Anhänge, keine schlecht formulierten E-Mails und keine offensichtlichen Warnsignale.
Stattdessen integrieren sich Angreifer in Arbeitsabläufe, an die die Mitarbeiter bereits gewöhnt sind.
Technologie allein reicht nicht aus
Sicherheitsbewusstsein ist nicht einfach nur eine Compliance-Anforderung oder ein Punkt auf einer Checkliste. Es handelt sich um eine operative Sicherheitsmaßnahme.
Unternehmen sollten auf jeden Fall weiterhin in Identitätsschutz, Bedrohungserkennung, Sicherheitsmaßnahmen und moderne Abwehrtechnologien investieren. Diese Fähigkeiten sind nach wie vor unverzichtbar. Viele der in diesem Bericht hervorgehobenen Angriffe hängen jedoch letztendlich von einer menschlichen Entscheidung ab. Jemand muss die Authentifizierungsanfrage genehmigen. Jemand muss dem Anrufer vertrauen. Jemand muss auf den Link klicken, den Befehl ausführen oder die Fernzugriffssitzung gewähren.
Deshalb ist der Monat der Cybersicherheitsaufklärung nach wie vor von großer Bedeutung. Die Mitarbeiter sollten die neuesten Bedrohungen kennen, da sie direkt damit konfrontiert sind.
Sicherheitsteams können nicht überall gleichzeitig sein, und Angreifer wissen, dass die Mitarbeiter heute mehr zu tun haben als je zuvor. Wenn die Mitarbeiter viel zu tun haben, Termine drängen und Nachrichten dringend erscheinen, neigt man leichter dazu, erst zu handeln und erst später zu überprüfen.
Unternehmen sollten ihre Mitarbeiter dazu anhalten, einen Gang zurückzuschalten, wenn ihnen etwas ungewöhnlich erscheint. Anfragen sollten über einen anderen Kanal überprüft werden. Es sollte geprüft werden, wer die Anfrage tatsächlich stellt. Unerwartete Dringlichkeit sollte hinterfragt werden. Vor der Gewährung des Zugriffs sollte eine Bestätigung erfolgen. Diese einfachen Maßnahmen verhindern weiterhin Angriffe, die selbst ausgefeilte Sicherheitstechnologien möglicherweise nicht sofort erkennen.
Wichtig ist, dass dies nicht als Schuldzuweisung an die Mitarbeiter verstanden wird. Die überwiegende Mehrheit erfolgreicher Social-Engineering-Angriffe zielt darauf ab, Vertrauen, Vertrautheit und normales menschliches Verhalten auszunutzen. Beim Sicherheitsbewusstsein geht es darum, den Menschen Wissen und Selbstvertrauen zu vermitteln, und nicht darum, ihnen die Verantwortung zuzuschreiben, wenn Angreifer legitime Geschäftsprozesse gezielt manipulieren.
Was Sicherheitsverantwortliche daraus lernen sollten
Das übergreifende Thema der ersten Hälfte des Jahres 2026 ist, dass Angreifer zunehmend erfolgreich sind, indem sie Vertrauen missbrauchen, anstatt Technologien auszunutzen. Identitätssysteme, Kollaborationsplattformen, Software-Lieferketten, Cloud-Dienste und Geschäftsabläufe spielten bei erfolgreichen Angriffskampagnen eine herausragende Rolle, da sie es Angreifern ermöglichen, in Umgebungen zu agieren, denen Unternehmen bereits vertrauen.
Für CISOs und Sicherheitsexperten bedeutet dies, nicht nur in strengere technische Kontrollmaßnahmen zu investieren, sondern auch in Transparenz, Identitätsschutz, Erkennungsmöglichkeiten und kontinuierliche Weiterbildung. Am wirksamsten sind jene Abwehrmaßnahmen, die Technologie, Prozesse und gut informierte Nutzer miteinander verbinden.
In den kommenden Wochen werden wir die einzelnen Ergebnisse in einer Reihe von Schwerpunktartikeln näher beleuchten, die sich mit identitätsbasierten Angriffen, Identitätsbetrugskampagnen über Microsoft Teams, Kompromittierungen in der Software-Lieferkette, ClickFix-Aktivitäten, blockchainbasierten Command-and-Control-Infrastrukturen und anderen neuen Techniken befassen, die die heutige Bedrohungslandschaft prägen.
Die Taktiken mögen sich weiterentwickeln, doch eine Tatsache bleibt unverändert: Die Angriffe, die den größten Schaden anrichten, sind oft diejenigen, die völlig harmlos erscheinen. Diese Veränderung zu verstehen, ist der erste Schritt, um sich dagegen zu schützen.
Ein großes Lob an unser Advanced Threat Operations-Team für einen weiteren großartigen Bericht!
Sie können lesen Den vollständigen Bericht finden Sie hier.
Kurz gesagt | Im ersten Halbjahr 2026 hat sich ein beständiger Trend in der gesamten Bedrohungslandschaft bestätigt: Angreifer erzielen eine größere Reichweite, indem sie bestehende Vertrauensbeziehungen missbrauchen. Identitätssysteme, Kollaborationsplattformen, SaaS-Integrationen, Software-Lieferketten und routinemäßige Geschäftsprozesse spielten bei erfolgreichen Kampagnen eine herausragende Rolle. Die größten Bedrohungen verbergen sich zunehmend hinter legitimen Aktivitäten, wodurch Transparenz, Identitätssicherheit und schnelle Erkennung zu entscheidenden Anforderungen für die Abwehr werden.
Schauen Sie sich unser Pressemitteilung.